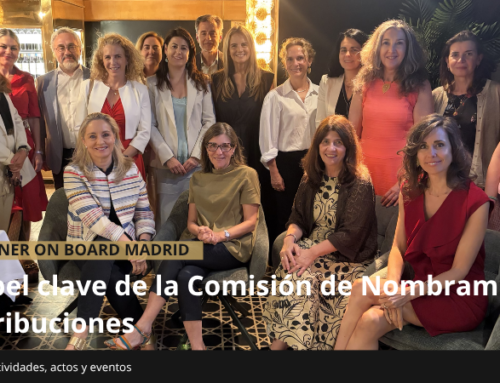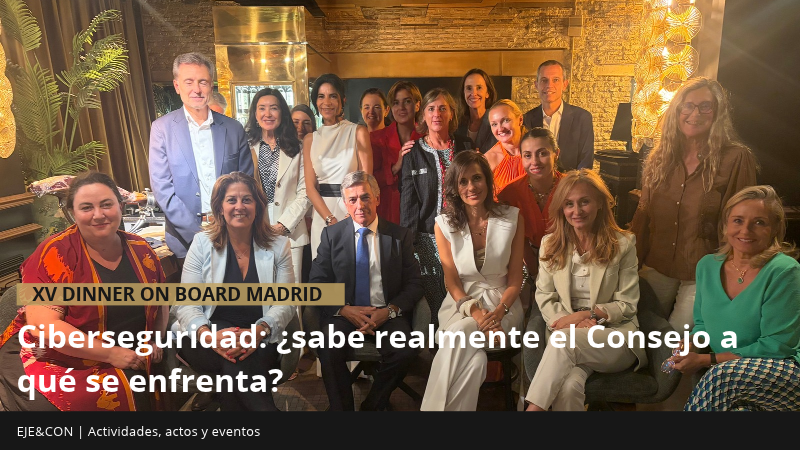
Con la temática “Ciberseguridad: ¿sabe realmente el Consejo a qué se enfrenta?”, el pasado 23 de septiembre tuvo lugar en Madrid la XV edición del Dinner on Board, una iniciativa del Programa Consejer@s de EJE&CON que busca generar espacios de conversación rigurosa, cercana y de alto valor en torno a los retos actuales de los Consejos de Administración.
La velada contó con la participación de Maite Arcos y Federico Flórez, que compartieron su experiencia y conocimiento sobre uno de los riesgos que mayor relevancia está adquiriendo en la agenda de los Consejos de Administración. El encuentro fue moderado y facilitado por Ana Palencia, vocal del Programa Consejer@s de EJE&CON.
Durante la cena-tertulia se puso de manifiesto un primer cambio fundamental de perspectiva: la ciberseguridad ha dejado de ser una cuestión exclusivamente tecnológica para convertirse en una cuestión de negocio y, por tanto, de gobierno corporativo. Un incidente puede afectar directamente a la continuidad del negocio, la estrategia, los ingresos, la reputación y, en última instancia, al valor de la compañía.
También se destacó la necesidad de ampliar el propio concepto de ciberseguridad. Los riesgos no proceden únicamente de ataques intencionados: pueden tener su origen en errores humanos, fallos no intencionados, causas naturales o incidencias que comprometan los sistemas y procesos digitales de la organización. Del mismo modo, proteger una compañía no significa únicamente proteger sus equipos de IT, sino comprender y proteger el conjunto de sistemas, procesos, información y activos digitales de los que depende su actividad.
Esta visión lleva necesariamente a replantear quién es responsable de la ciberseguridad. No es únicamente un asunto del CISO ni del departamento de IT. Es una responsabilidad que alcanza al equipo ejecutivo, liderado por el CEO, y al Consejo de Administración en su función de supervisión y gobierno.
La regulación ocupó una parte importante de la conversación. Se incidió en que los consejeros deben conocer el marco regulatorio que afecta a la organización y comprender las obligaciones que se derivan de él. La regulación establece qué debe hacer una organización para estar adecuadamente preparada, aunque no necesariamente determina cómo debe hacerlo, ya que la forma de implementar estas obligaciones debe adaptarse a la realidad de cada compañía: su tamaño, sector, modelo de negocio, nivel de digitalización, complejidad, perfil de riesgos y demás particularidades.
En este contexto, uno de los mensajes más relevantes de la sesión fue que la cuestión no es garantizar que nunca se producirá un incidente —algo imposible de asegurar—, sino poder demostrar que la organización se ha preparado adecuadamente para prevenirlo, gestionarlo y responder cuando ocurra.
Se abordaron asimismo las responsabilidades del Consejo en materia de gestión de riesgos. La conversación puso el foco en la necesidad de que el Consejo apruebe y supervise la puesta en práctica de las medidas necesarias, reciba formación suficiente para ejercer adecuadamente su función y conozca y supervise el mapa de riesgos, los procesos y las políticas de ciberseguridad, asegurándose de que estén previstos, documentados y adecuadamente dotados de recursos.
La preparación debe contemplar tanto la prevención y anticipación como la capacidad de respuesta, mitigación y recuperación. La pregunta para el Consejo no debería ser únicamente “¿podemos sufrir un ciberincidente?”, sino, sobre todo: “¿estamos preparados para cuando ocurra?”
Federico Flórez destacó en este sentido la utilidad de estructurar la gestión y supervisión mediante tres líneas de defensa: Operaciones, Riesgos y Auditoría, que permitan distribuir adecuadamente responsabilidades y controles y aportar al Consejo una visión suficientemente completa sobre la exposición de la compañía.
Pero disponer de políticas, sistemas y responsables no es suficiente. Uno de los riesgos identificados durante la conversación fue precisamente la existencia de silos dentro de las organizaciones. Ante una crisis, la coordinación y la velocidad de respuesta resultan críticas. El Consejo debe conocer de antemano quién hace qué, quién habla con quién, cómo escala la información y quién toma las decisiones.
De ahí algunas de las preguntas esenciales que deberían formar parte de la conversación de cualquier Consejo: ¿Tenemos un plan de acción? ¿Está probado y actualizado? ¿Quién es responsable de cada decisión? ¿Quién habla con quién cuando se produce un incidente? ¿Estamos evitando los silos? ¿Dispone el Consejo de información y formación suficientes para ejercer realmente su responsabilidad?
La sesión dejó, en definitiva, una reflexión especialmente relevante para los órganos de gobierno: la ciberseguridad no consiste únicamente en intentar evitar que algo suceda, sino en gobernar el riesgo, anticiparse, prepararse y desarrollar la capacidad de responder cuando suceda.
El encuentro concluyó con un enriquecedor intercambio de experiencias entre ponentes y asistentes, reforzando una vez más el Dinner on Board como un espacio de aprendizaje compartido y reflexión práctica sobre los retos que están transformando la función de los Consejos de Administración.
Agradecemos a Maite Arcos y Federico Flórez su generosidad al compartir conocimiento, experiencia y recomendaciones prácticas; a Ana Palencia, así como a todas las personas asistentes por contribuir con sus experiencias y preguntas a enriquecer el debate y fortalecer una comunidad de consejer@s comprometida con una gobernanza cada vez más rigurosa y preparada para los nuevos riesgos.